Amazon Bedrock AgentCore Gateway 如何在 hub-and-spoke 網絡中連接受中央防火牆檢查的私有 API
Connect Amazon Bedrock AgentCore Gateway to private APIs in a hub-and-spoke network with centralized inspection
AWS 提出一種 Amazon Bedrock AgentCore Gateway 私有 API 接入架構,將 VPC Lattice 資源閘道放在網絡帳戶的專用 VPC,並由其子網經 Transit Gateway 路由,使資源閘道與私有後端之間的請求及回覆經中央防火牆。
文章梳理資源閘道部署、跨帳戶設定與防火牆路由,並附驗證檢查,為企業在網絡集中管控下接入私有 Agent 工具提供具體架構參考。
在不少企業中,中央網絡團隊擁有每個虛擬私有雲(VPC)和子網,而 VPC 之間的所有流量都必須雙向經過中央防火牆。代理程式透過 Amazon Bedrock AgentCore Gateway 呼叫內部 REST API 和 Model Context Protocol (MCP) 伺服器時,也必須符合相同兩項要求。Amazon Bedrock AgentCore 是一個可配合任何框架或模型、大規模建置、連接及優化代理程式的平台。
本文展示一種同時符合兩項要求的模式。網絡團隊繼續擁有每個子網,而 Gateway 與你的私有 API 及 MCP 伺服器之間的流量會雙向經過中央防火牆。本文會說明應把 Amazon VPC Lattice 資源閘道放在哪裏,讓 Gateway 可藉此連接私有目標;亦會涵蓋各部分的負責方、六項組態決策,以及確認此模式正常運作的檢查。
我們在 AWS 美國東部(北弗吉尼亞)區域(us-east-1)的實驗室中建置並測試此模式,該實驗室設有 AWS Organizations 中的三個成員帳戶和一個管理帳戶。AWS CloudFormation 範本、測試指令碼、測試證據及參考資料(地址規劃、完整驗證檢查、故障排除、配額)都收錄在配套儲存庫中。請以此模式作為指引,並按你的帳戶架構作出調整。
本文使用的術語
- 資源閘道:Amazon VPC Lattice進入 VPC 的入口:位於你所選子網中的彈性網絡介面(ENI)。後端會將這些介面的地址視為每條連線的來源。
- 資源組態:一個 VPC Lattice 物件,用來指定資源閘道後方的一個後端(此處為內部負載平衡器,或 VPC 端點 DNS 名稱及連接埠)。你可透過 AWS Resource Access Manager (AWS RAM) 與其他帳戶分享此物件。
- 受管理模式和自行管理模式:Gateway 目標的兩種私有端點選項。使用受管理模式時,AgentCore 會為你建立資源閘道。使用自行管理模式時,你會自行建立資源閘道,並為目標提供資源組態。
何時採用此模式
符合以下所有條件時,請採用此模式:
- 網絡帳戶擁有每個 VPC、子網及 AWS Transit Gateway 連接,並透過 AWS RAM 分享應用程式子網。
- 檢查 VPC 中的中央防火牆必須檢查進出每個 VPC 的流量。
- 應用程式團隊只管理自己的資源和安全群組。
否則,表 1 中其中一個選項會更適合。
表 1:更適合採用其他選項的情況。
| 你的環境 | 採用 |
| Gateway 帳戶可以擁有可供連接至工具的子網 | 受管理模式 |
| Gateway 與工具之間的流量無須經中央檢查 | 自行管理模式,按文件所述 |
| 工具可透過公開端點連接 | 標準的 Gateway 目標 |
我們亦考慮過在 AgentCore 擁有的子網中使用受管理模式、在每個工具 VPC 或中央端點 VPC 中設置資源閘道,以及為每個工具使用面向互聯網的負載平衡器並配合 AWS WAF。替代方案說明解釋了為何各方案在這些限制下均有所不足。
集中式檢查的設計要求
- 網絡帳戶擁有每個子網。Gateway 和應用程式帳戶只會在透過 AWS RAM 分享給它們的子網中建置資源。
- VPC 之間的每條流量都會雙向經過中央防火牆。位於檢查 VPC 的中央防火牆會檢查 Gateway 與你的私有 API 及 MCP 伺服器之間的流量。
AgentCore Gateway 透過 VPC Lattice 資源閘道連接私有目標,而兩種私有端點模式會把該閘道放在不同位置。受管理模式會在 Gateway 帳戶中建立資源閘道,適合該帳戶可以擁有資源閘道所在子網的環境。按文件所述,自行管理模式會把資源閘道放在可直接連接後端的子網中,適合不要求 Gateway 與工具之間流量經過檢查的環境。此環境同時需要符合兩項條件,因此此模式採用經一項調整的自行管理模式。網絡帳戶擁有資源閘道,並把它放在經 AWS Transit Gateway 路由的子網中,確保每個請求及回覆都經過檢查 VPC。
方案概覽
在網絡帳戶中為資源閘道設置專屬 VPC 和子網。不要分享這些 VPC 和子網,也不要把後端放在其中。將子網的流量路由經過 transit gateway,確保 VPC 之間的每個請求和回覆都經過防火牆。透過 AWS RAM 與 AgentCore 帳戶分享每個後端各自的一個資源組態。圖 1 顯示各帳戶、VPC 及流量路徑。
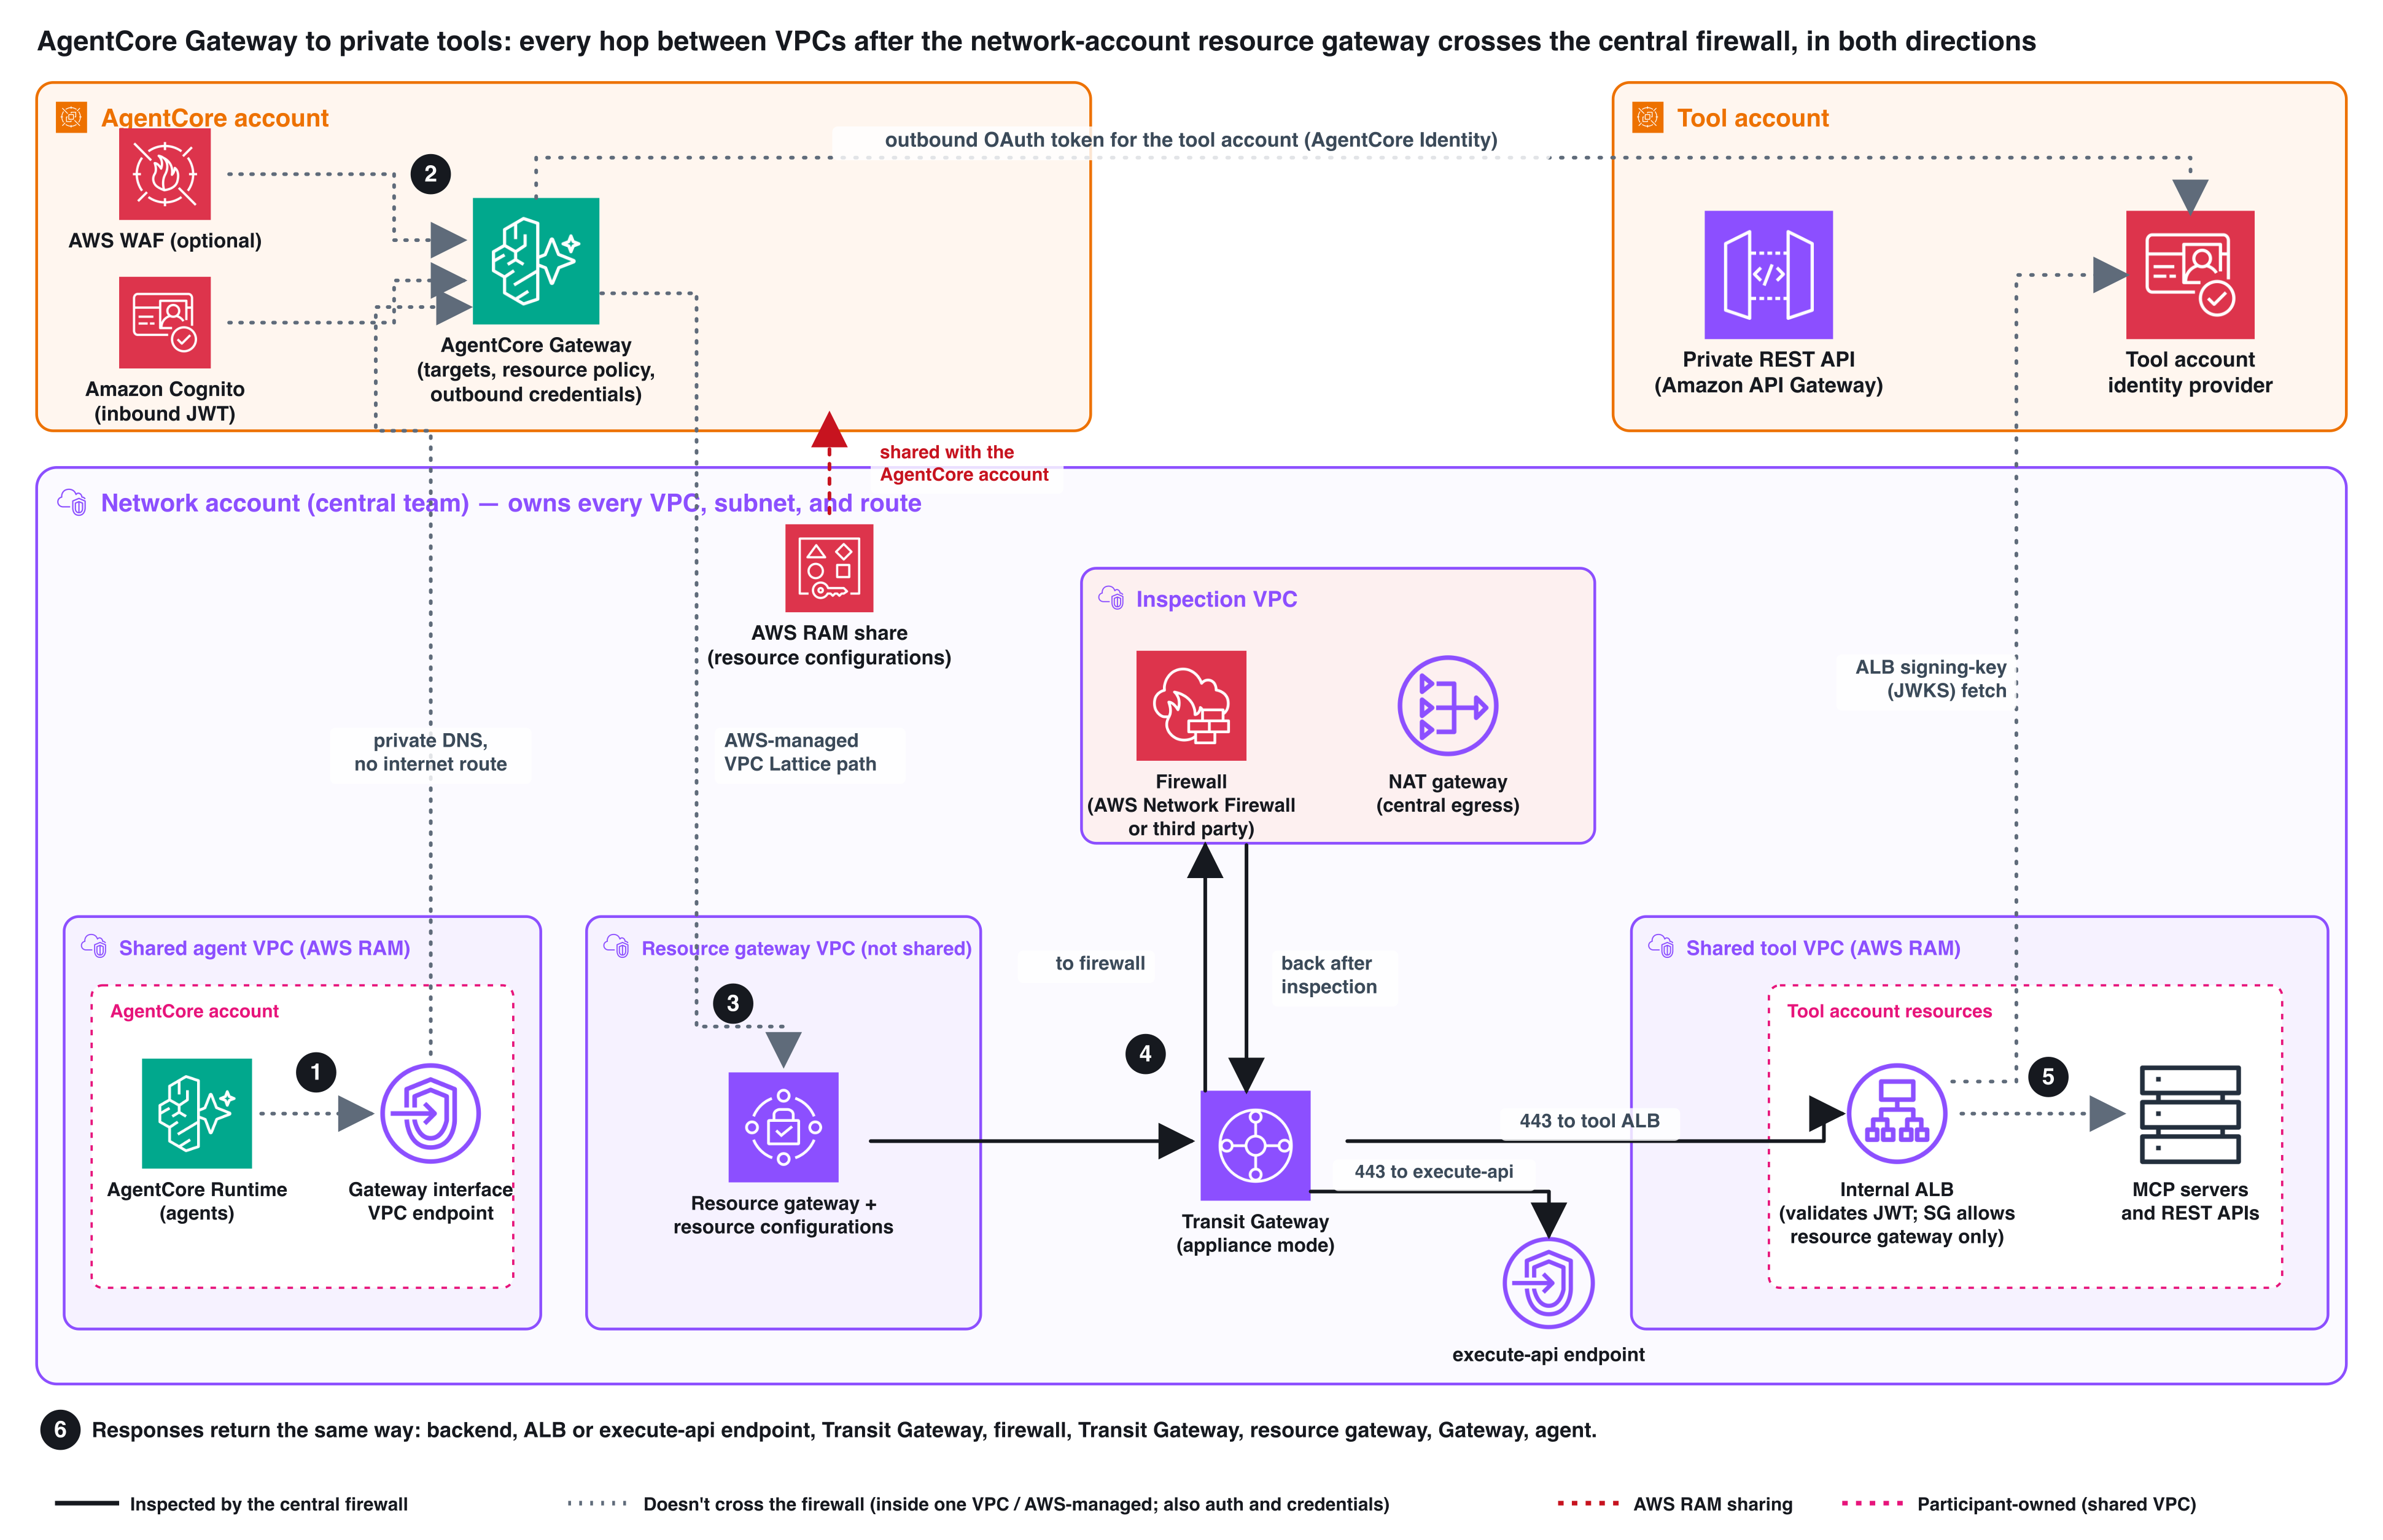
圖 1:網絡帳戶擁有每個 VPC 和資源閘道。其他帳戶只擁有放置在共享子網中的資源。實線表示流量雙向經過防火牆。步驟編號與下文的流量路徑相符
流量路徑
- 代理程式在沒有互聯網路由的共享子網中呼叫 Gateway URL。Gateway 介面端點上的私有 DNS 會在代理程式的 VPC 內解析該 URL。
- AWS WAF(如有附加)會評估請求。Gateway 會檢查其資源政策和傳入的 JSON Web Token (JWT),然後選擇目標及工具。
- Gateway 會為工具帳戶取得一個外向 OAuth 權杖,然後透過 VPC Lattice 將請求傳送至網絡帳戶中的資源閘道。
- 資源閘道子網會把流量路由至 transit gateway,由後者經檢查 VPC 將流量傳送至工具帳戶的內部 Application Load Balancer (ALB) 或
execute-api端點。(會經過防火牆。) - ALB 或 Amazon API Gateway 會驗證權杖,並將請求轉送至後端。
- 回應會沿相同路徑返回。(會經過防火牆。)
在 AgentCore 帳戶沒有 transit gateway attachment 的情況下,Gateway 流量如何進入網絡帳戶的 VPC?建立目標時,AgentCore 會將共享的資源組態與其自身的 VPC Lattice 服務網絡關聯。然後 VPC Lattice 會把來自該服務網絡的連線送到你 VPC 中資源閘道的網絡介面。AWS 負責這一跳,之後便由你的路由和防火牆接管。
此模式不涵蓋的事項。採用前,請根據你的要求核對以下限制:
- 不檢查負載內容 – 流量由 Gateway 到 ALB 全程採用 TLS,並使用 Gateway 會驗證的憑證。防火牆可見流量中繼資料和 TLS Server Name Indication (SNI),但看不到負載內容。請求內容會出現在 Gateway、AWS WAF 和 ALB 日誌中。
- 部分流量路徑不經防火牆 – 代理程式至介面端點,以及 Gateway 至資源閘道的流量都不會經過防火牆。AgentCore 向各身份提供者發出的權杖請求亦不會經過防火牆。
- 工具端沒有終端使用者身份 – 使用用戶端憑證授權時,所有到達工具的呼叫都帶有 Gateway 的用戶端身份。若要追蹤呼叫者,請使用 Gateway 應用程式日誌中的傳入 JWT 聲明。
各項資源由誰擁有
表 2:由誰建立哪些資源。
| 一次性 | 已連接 ALB 上的新 API | 新 ALB 或工具帳戶 | |
| 網絡團隊 | 資源閘道及其 VPC、子網和路由。防火牆規則。從工具 VPC 到 Transit Gateway 的預設路由,以便 ALB 擷取簽署金鑰。Gateway 介面端點及政策。AWS RAM 分享 | 無 | 在分享中新增一項資源組態。如範圍是新的,則需新增防火牆規則 |
| 工具團隊 | 一張 ALB 憑證,其主體替代名稱與 AgentCore 團隊使用的目標主機名稱相符 | 其 ALB 上的一條監聽器規則(包含 jwt-validation) |
一個內部 ALB 和安全群組,以及一個供 Gateway 使用的應用程式用戶端(採用用戶端憑證授權類型,並設有例如 tools/invoke 的範圍) |
| AgentCore 團隊 | Gateway、入站授權器、資源政策,以及可選的 AWS WAF | 每個 API 或 MCP 伺服器各設一個 Gateway 目標 | 一個目標;如使用新的身分提供者,則另需一個 OAuth 憑證提供者 |
現有目標上的新操作或工具無需新增目標:使用 UpdateGatewayTarget 更新 OpenAPI 規格;如屬 MCP 伺服器,則呼叫 SynchronizeGatewayTargets。儲存庫的建置次序列出各帳戶中的步驟,以及團隊之間需要傳遞的值。
先決條件
- AWS Organizations 中的組織,並已啟用 AWS RAM 的資源分享。
- AWS Command Line Interface (AWS CLI) 2.37.7 或更新版本,或 AWS SDK for Python (Boto3) 1.43.106 或更新版本,才能使用
certificateConfigurations參數。 - 建立 Gateway 目標的角色需要以下權限:
vpc-lattice:GetResourceConfiguration、vpc-lattice:CreateServiceNetworkResourceAssociation、vpc-lattice:GetServiceNetworkResourceAssociation、vpc-lattice:ListServiceNetworkResourceAssociations和vpc-lattice:AssociateViaAWSService,以及 bedrock-agentcore 目標操作。如果你的組織目前沒有使用 VPC Lattice,請檢查服務控制政策 (SCP)。 - 一個連接至 Transit Gateway 並已啟用設備模式的中央檢查 VPC 防火牆。
主要設計決策
以下程式碼片段摘自實驗室範本,並採用實驗室的位址規劃。RGW_NET 是資源閘道子網 (10.0.1.0/24–10.0.3.0/24),TOOL_NET 是工具 VPC (10.12.0.0/16),而 ALB_NET 是其中的 ALB 子網。
決策 1:在網絡帳戶中,將資源閘道放進專用 VPC
在網絡帳戶中為資源閘道建立專用 VPC,使用不作共享的子網,並且不設中央端點或後端。將這些子網的路由指向 Transit Gateway。每個信任區域設置一個資源閘道。
ResourceGateway:
  Type: AWS::VpcLattice::ResourceGateway
  Properties:
    Name: hub-resource-gateway
    VpcIdentifier: !Ref ResourceGatewayVpc
    SubnetIds: [!Ref RgwSubnetA, !Ref RgwSubnetB, !Ref RgwSubnetC]
    SecurityGroupIds: [!Ref RgwSg]          # egress 443 to application ranges only
    IpAddressType: IPV4

RgwRouteToTgw:
  Type: AWS::EC2::Route
  Properties:
    RouteTableId: !Ref RgwRouteTable
    DestinationCidrBlock: 10.0.0.0/8        # internal ranges go to the transit gateway
    TransitGatewayId: !Ref Tgw
資源閘道只與 AgentCore 配合使用時,每個子網只會佔用一個 IP 位址,因此小型子網已足夠。有兩項設定建立後便不能更改:Ipv4AddressesPerEni 和 ResourceConfigDnsResolution,所以要預先選定。請使用 VPC Lattice 和 AgentCore 功能都支援的可用區 ID。實驗室配置列出了 us-east-1 的可用區 ID。
決策 2:每個負載平衡器建立一項資源組態,並透過 AWS RAM 分享
將資源組態指向內部 ALB 的 DNS 名稱,並與 AgentCore 帳戶分享。名稱不要以 rcfg- 開頭,因為 VPC Lattice 保留了這個字首。
ToolsResourceConfig:
  Type: AWS::VpcLattice::ResourceConfiguration
  Properties:
    Name: tools-account-a
    ResourceConfigurationType: SINGLE
    ResourceGatewayId: !Ref ResourceGateway
    ProtocolType: TCP
    PortRanges: ["443"]
    ResourceConfigurationDefinition:
      DnsResource:
        DomainName: internal-tools-alb-1234567890.us-east-1.elb.amazonaws.com
        IpAddressType: IPV4

ShareToAgentCore:
  Type: AWS::RAM::ResourceShare
  Properties:
    Name: agentcore-resource-configs
    AllowExternalPrincipals: false
    Principals: ["<agentcore-account-id>"]
    ResourceArns: [!GetAtt ToolsResourceConfig.Arn]
VPC Lattice 會將連線送至資源組態的網域。AgentCore 會將目標 URL 的主機名稱(例如 tools.example.internal)作為 SNI 傳送,並據此檢查 ALB 憑證。憑證的主體替代名稱必須與該主機名稱相符。該主機名稱無需在 DNS 中解析。
對於私有 API Gateway REST API,將一項資源組態指向網絡帳戶的 execute-api 介面端點。每個 API 的目標使用各自的 URL,而每個 API 的資源政策都必須透過 aws:SourceVpce 允許該端點。在我們的測試中,另一個帳戶中的第二個 API 也能透過同一項資源組態運作,無需更改網絡設定。
決策 3:只讓所需流量經過防火牆
防火牆需要兩條有狀態的允許規則:一條允許資源閘道子網連接工具 VPC 的 443 連接埠,另一條允許 ALB 子網連接身分提供者的主機名稱,使用 443 連接埠。以工作階段為基礎的防火牆會放行已允許流量的回覆。在實驗室中,我們使用 AWS Network Firewall,設定嚴格的規則次序及預設動作 Drop established 和 Alert established。採用這些預設設定時,防火牆會丟棄沒有規則放行的用戶端至伺服器封包,並會讓回覆通過,除非有規則將其丟棄。規則次序說明解釋了這些設定的運作方式。
# Policy: RuleOrder STRICT_ORDER, StatefulDefaultActions [aws:drop_established, aws:alert_established]
pass tcp $RGW_NET any -> $TOOL_NET 443 (msg:"resource gateway to tool VPC"; flow:to_server; sid:100001; rev:4;)
pass tls $ALB_NET any -> any 443 (msg:"ALB to identity provider JWKS"; tls.sni; content:"cognito-idp.us-east-1.amazonaws.com"; nocase; startswith; endswith; flow:to_server; sid:100010; rev:2;)
第一條規則只允許資源閘道子網透過 443 連接埠連接工具 VPC。第二條規則允許 ALB 擷取身分提供者的簽署金鑰(JSON Web Key Set,簡稱 JWKS),但只限 ALB 子網發出請求,而且只能連接身分提供者的主機名稱。工具 VPC 需要有一條指向 Transit Gateway 的預設路由,讓這項擷取操作能經由中央出口。若你的身分提供者不是 Amazon Cognito,請替換主機名稱。在我們的測試中,若沒有這條規則,ALB 會傳回 HTTP 500,而代理程式會收到 MCP invocation failed。
為了證明回覆封包會經過防火牆,我們在放行規則之前加入了一條針對回覆方向的丟棄規則:
drop tcp $TOOL_NET 443 -> $RGW_NET any (msg:"PROOF return path blocked"; flow:to_client; sid:100098; rev:2;)之後,工具呼叫會一直等待,直至逾時;防火牆亦會記錄 sid 100098 的 to_client 丟棄事件。移除該規則後,呼叫便恢復正常。請在你自己的防火牆上執行相同測試。
決策 4:在內部 ALB 或私有 API 上驗證工具帳戶的權杖
工具帳戶保留自己的身分提供者(實驗室中使用 Amazon Cognito),並為 Gateway 建立應用程式用戶端。每條通往後端的路徑都要驗證該用戶端的權杖。
內部 ALB – 將監聽器的預設動作設為固定回應,並在每條轉發規則上加入 jwt-validation 動作。將 client_id 限定為 Gateway 的應用程式用戶端,這樣同一個使用者集區中的其他用戶端便會被拒絕。
McpRule:
  Type: AWS::ElasticLoadBalancingV2::ListenerRule
  Properties:
    ListenerArn: !Ref Listener                # default action: fixed-response 404
    Priority: 10
    Conditions: [{Field: path-pattern, PathPatternConfig: {Values: [/mcp]}}]
    Actions:
      - Type: jwt-validation
        Order: 1
        JwtValidationConfig:
          Issuer: !Sub https://cognito-idp.${AWS::Region}.amazonaws.com/${ToolPool}
          JwksEndpoint: !Sub https://cognito-idp.${AWS::Region}.amazonaws.com/${ToolPool}/.well-known/jwks.json
          AdditionalClaims:
            - {Format: space-separated-values, Name: scope, Values: [tools/invoke]}
            - {Format: single-string, Name: client_id, Values: [!Ref GatewayAppClient]}
      - Type: forward
        Order: 2
        TargetGroupArn: !Ref ToolsTargetGroup
在我們的測試中,沒有權杖的目標、使用另一個身分提供者權杖的目標,以及使用不同應用程式用戶端權杖的目標,均在後端執行前被拒絕,並收到 HTTP 401。代理程式只顯示 An internal error occurred,因此請使用 ALB 存取日誌診斷權杖問題。
私有 REST API – API 金鑰無法驗證呼叫者,因此每個方法都要加入授權器,例如設有必要範圍的 Cognito 使用者集區授權器(如實驗室所示)。此外,請在 execute-api 端點上附加端點政策,將其限制為只連接由已核准帳戶擁有的 API。該政策控制端點可連接哪些 API,而非誰能呼叫它們。授權器則負責控制呼叫者。
{"Statement": [{"Effect": "Allow", "Principal": "*", "Action": "execute-api:Invoke",
  "Resource": ["arn:aws:execute-api:us-east-1:<tool-account-id>:*"]}]}
ALB 或端點的安全群組只允許來自資源閘道子網的流量,因此資源閘道是唯一的入站網絡路徑。如果你的防火牆會執行來源 NAT,安全群組就必須改為允許防火牆的位址;如此一來,任何經防火牆轉發的流量都會獲准進入。防火牆規則和權杖驗證便會成為控制措施。
決策 5:建立參照已分享資源組態的 Gateway 目標
建立 Gateway 時,加入 JWT 授權器,亦可選擇加入 AWS WAF 網絡存取控制清單(web ACL),以檢查每個目標的工具呼叫引數。AWS WAF 預設只會檢查主體的首 16 KB(可調高至 64 KB),因此要決定每條規則如何處理較大的主體。在通用規則集中加入 AWSManagedRulesSQLiRuleSet。請參閱 AWS WAF 說明。
帶有私有端點的 Gateway 目標不能將 NO_AUTH 用作入站授權,除非你設定了攔截器函式。
每個目標都需要一個 OAuth 憑證提供者,用來保存工具帳戶的應用程式用戶端 ID 和密碼,以及身分提供者的探索 URL:
# provider.json holds the client secret, so it stays out of the command line and shell history:
# {"name": "tools-account-a", "credentialProviderVendor": "CustomOauth2",
#  "oauth2ProviderConfigInput": {"customOauth2ProviderConfig": {
#    "clientId": "<tool-app-client-id>", "clientSecret": "<tool-app-client-secret>",
#    "oauthDiscovery": {"discoveryUrl": "https://cognito-idp.<region>.amazonaws.com/<pool-id>/.well-known/openid-configuration"}}}}
chmod 600 provider.json
aws bedrock-agentcore-control create-oauth2-credential-provider --cli-input-json file://provider.json
rm provider.json
如果 ALB 使用私有憑證授權機構 (CA) 簽發的憑證,也要將 CA 憑證以 PEM 字串形式存入 AWS Secrets Manager 密鑰。Gateway 執行角色(建立 Gateway 時授予它的 AWS Identity and Access Management (IAM) 角色)需要有權讀取該密鑰和憑證提供者。
import boto3

agentcore = boto3.client("bedrock-agentcore-control", region_name="us-east-1")

agentcore.create_gateway_target(
    gatewayIdentifier="<gateway-id>",
    name="classifier",
    targetConfiguration={"mcp": {"mcpServer": {"endpoint": "https://tools.example.internal/mcp"}}},
    credentialProviderConfigurations=[{
        "credentialProviderType": "OAUTH",
        "credentialProvider": {"oauthCredentialProvider": {
            "providerArn": "<oauth-provider-arn>",
            "scopes": ["tools/invoke"],
            "grantType": "CLIENT_CREDENTIALS"}}}],
    # Shared from the network account through AWS RAM
    privateEndpoint={"selfManagedLatticeResource": {
        "resourceConfigurationIdentifier": "<shared-resource-configuration-arn>"}},
    # Trust the private CA that issued the ALB certificate
    certificateConfigurations=[{"secretsManager": {"secretArn": "<ca-secret-arn>"}}],
)
OpenAPI 目標使用相同的設定區塊,以 openApiSchema 取代 mcpServer。如要輪替 CA,請更新 secret 並呼叫 UpdateGatewayTarget。現有連線最多可沿用舊的信任資料 15 分鐘。
請確保 Gateway 是共用資源設定的唯一使用者。AWS RAM 的 AWS 受管權限亦會授予 ec2:CreateVpcEndpoint,因此 AgentCore 帳戶可能透過自己的資源 VPC endpoint 或 service network 連接後端。客戶受管權限無法解決此問題:AWS RAM 不接受在這類權限中加入 vpc-lattice:AssociateViaAWSService,而沒有這項權限,Gateway 目標便會失效。請改為將 SCP 附加至 AgentCore 帳戶:
{"Version": "2012-10-17", "Statement": [
  {"Sid": "NoOwnEndpointsToSharedResourceConfigurations", "Effect": "Deny",
   "Action": "ec2:CreateVpcEndpoint", "Resource": "arn:aws:vpc-lattice:*:*:resourceconfiguration/*"},
  {"Sid": "ServiceNetworkAssociationsOnlyThroughAwsServices", "Effect": "Deny",
   "Action": "vpc-lattice:CreateServiceNetworkResourceAssociation", "Resource": "*",
   "Condition": {"BoolIfExists": {"aws:ViaAWSService": "false"}}}]}
套用此 SCP 後,我們嘗試建立資源 VPC endpoint 和屬於自己的 service network 關聯,均遭拒絕;新建的 Gateway 目標仍成功進入 READY 狀態。SCP 不適用於管理帳戶,因此不要在該帳戶執行 AgentCore。在網絡帳戶中,請設定 Amazon EventBridge 規則,匹配 AWS CloudTrail 事件 CreateServiceNetworkResourceAssociationBySharee,並對意料之外的關聯發出警示。
如要撤銷存取權,請先刪除 Gateway 目標(或 service network 資源關聯),然後再從共用項目中移除資源設定。單從共用項目中移除設定不會移除現有關聯。
決策 6:透過私有方式連接 Gateway,並關閉公用 endpoint
在共用的 agent VPC 中建立 Gateway 介面 endpoint,啟用私有 DNS,並附加endpoint policy,列出已核准的 Gateway。主體必須是 *,因為 Gateway 使用 bearer token 驗證呼叫者。Resource 清單就是控制項。
{"Version": "2012-10-17", "Statement": [{"Effect": "Allow", "Principal": "*", "Action": "bedrock-agentcore:InvokeGateway",
  "Resource": ["arn:aws:bedrock-agentcore:us-east-1:<agentcore-account-id>:gateway/<gateway-id>"]}]}
在我們的測試中,透過同一個 endpoint 呼叫的第二個 Gateway 回傳 JSON-RPC 錯誤 -32002 Insufficient permissions,但仍可透過其公用 endpoint 回應。
介面 endpoint 不會關閉 Gateway 的公用 endpoint。請附加資源政策,允許 bedrock-agentcore:InvokeGateway,前提是 aws:SourceVpce 指向你的端點,並在其他情況下拒絕該動作(完整政策已放在 repository 中)。在我們的測試中,來自互聯網的呼叫回傳 -32002,時間約在套用政策後 30 秒,而經 endpoint 發出的呼叫仍可正常運作。AWS 指出政策變更最多可能需時 15 分鐘才生效。
即使 agent 沒有互聯網路由,仍需要其入站 JWT。請提供一條通往其身分提供者 token endpoint 的路徑,例如設定通往 transit gateway 的路由,並套用與決策 3 中 JWKS 規則相若的防火牆規則。另一個選擇是使用私有身分提供者。
在你的環境中驗證此方案
在依賴此方案之前,請在網絡帳戶的非生產環境副本中,使用你自己的防火牆執行以下檢查。repository 中列有完整的 14 項檢查,包括每項檢查的執行方法和我們觀察到的結果,亦列出每一跳的日誌來源。
- 請求來自資源閘道 – ALB 存取日誌會顯示來源 IP 位於資源閘道的 IP 範圍內(如防火牆套用了來源 NAT,則會顯示防火牆的 IP 範圍)。
- 請求經過防火牆 – 防火牆流量日誌會顯示,從資源閘道地址前往工具帳戶、使用 port 443 的 TLS 流量。
- 回覆經過防火牆 – 套用回覆方向的丟棄規則(決策 3)後,呼叫會失敗,而防火牆日誌會記錄
to_client丟棄事件。 - ALB 和私有 API 是 token 邊界 – 沒有 token,或使用其他用戶端 token 的目標會收到 HTTP 401,後端亦不會被呼叫。
- Gateway 的公用 endpoint 已關閉 – 附加資源政策後,來自互聯網的呼叫會收到 -32002,而經 endpoint 發出的呼叫則會成功。
如果檢查失敗,或 agent 收到一般錯誤,請參閱疑難排解指南;指南會將各種症狀對應至可顯示原因的日誌。
注意事項
- 成本: 每個 VPC Lattice service network 資源關聯都會產生每小時費用及資料處理費。請參閱 VPC Lattice 定價。請按每個目標預留一個關聯。要查看目標建立了多少個關聯,可比較各目標的
resourceAssociationArn,這個值由GetGatewayTarget傳回,並優先考慮每個 API 或 MCP server 使用一個目標,而非建立多個小型目標。 - 前往公用 endpoint 的流量: 有三種呼叫會離開私有路徑:ALB 擷取 JWKS、agent 發出入站 token 請求,以及 AgentCore 向每個身分提供者發出出站 OAuth token 請求。
- 帳戶配置和配額: Gateway 工具呼叫配額按帳戶及 Gateway 計算。每個環境使用一個 AgentCore 帳戶,並在接近上限前,按領域或 agent 群組拆分 Gateway。VPC Lattice 會關閉閒置連線,因此長時間運作的 MCP 串流應使用 keepalive。repository 列出其他配額。
- 我們的測試範圍: 我們只使用了 AWS Network Firewall,沒有使用來源 NAT,並只在
us-east-1測試。來源 NAT、多個 Region、私有身分提供者和 OpenAPI 限制,均載於其他考量。
結論
如果網絡團隊管理所有子網,而 VPC 之間的所有流量都必須經過中央防火牆,請將 VPC Lattice 資源閘道放在網絡帳戶,並將其子網的流量路由至 transit gateway。網絡團隊只需設定一次入口點,並為每個後端負載平衡器新增一個資源設定。應用程式團隊只需繼續管理自己的負載平衡器、安全群組、身分提供者和 Gateway 目標;AWS WAF 則由各工具的公用負載平衡器移至 Gateway。在依賴此方案之前,請先在自己的環境中執行驗證檢查。
作者簡介

Puneeth Ranjan Komaragiri
Puneeth 是 AWS 的首席技術客戶經理。他與企業客戶合作,處理網絡、韌性和生成式 AI 架構,並協助客戶在現有安全控制措施下,將代理式工作負載投入生產環境。

Carlos Bauer
Carlos 是 AWS 的資深技術客戶經理。他協助企業客戶在 AWS 上設計和運行安全可靠的工作負載。

Abhijeeth Hanumandla
Abhijeeth 是 AWS 的技術客戶經理。他與獨立軟件供應商 (ISV) 合作,協助他們在 AWS 上建立和運行工作負載。
來源:AWS Machine Learning Blog · aws.amazon.com